open-monitor bổ sung bộ lọc LLM và webhook có chữ ký cho công cụ theo dõi tự lưu trữ
Một công cụ mới tự lưu trữ sử dụng các mô hình ngôn ngữ lớn để lọc kết quả tìm kiếm và thay đổi trang, chỉ gửi các cập nhật liên quan qua webhook bảo mật.
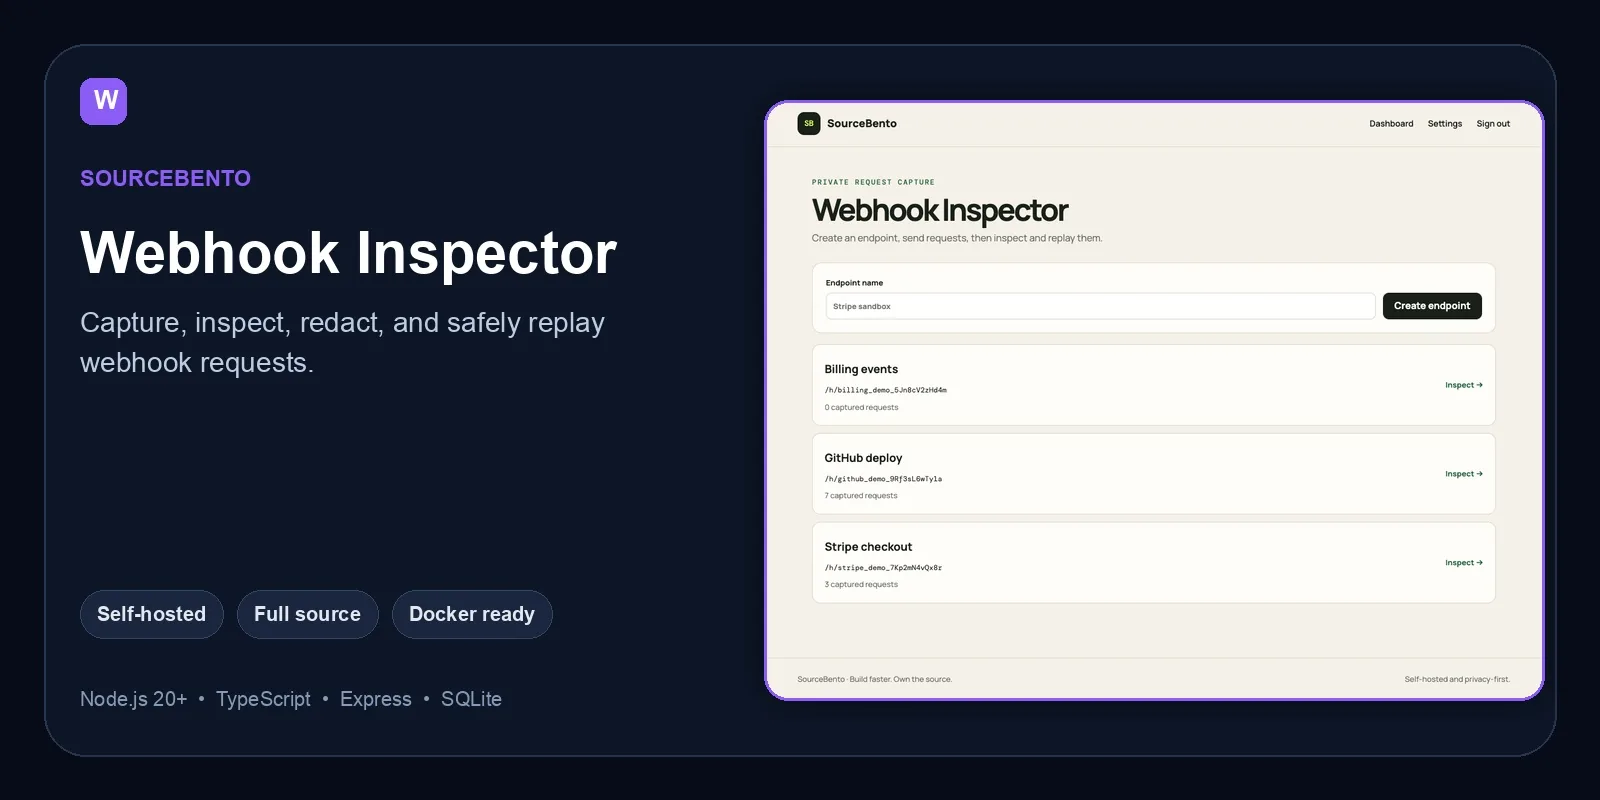
Ghi lại, kiểm tra và phát lại webhook an toàn trên máy chủ của riêng bạn.
Công cụ tự host để ghi lại yêu cầu nhằm phát triển và gỡ lỗi webhook, với tính năng ẩn thông tin nhạy cảm trong header và phát lại an toàn chống SSRF.
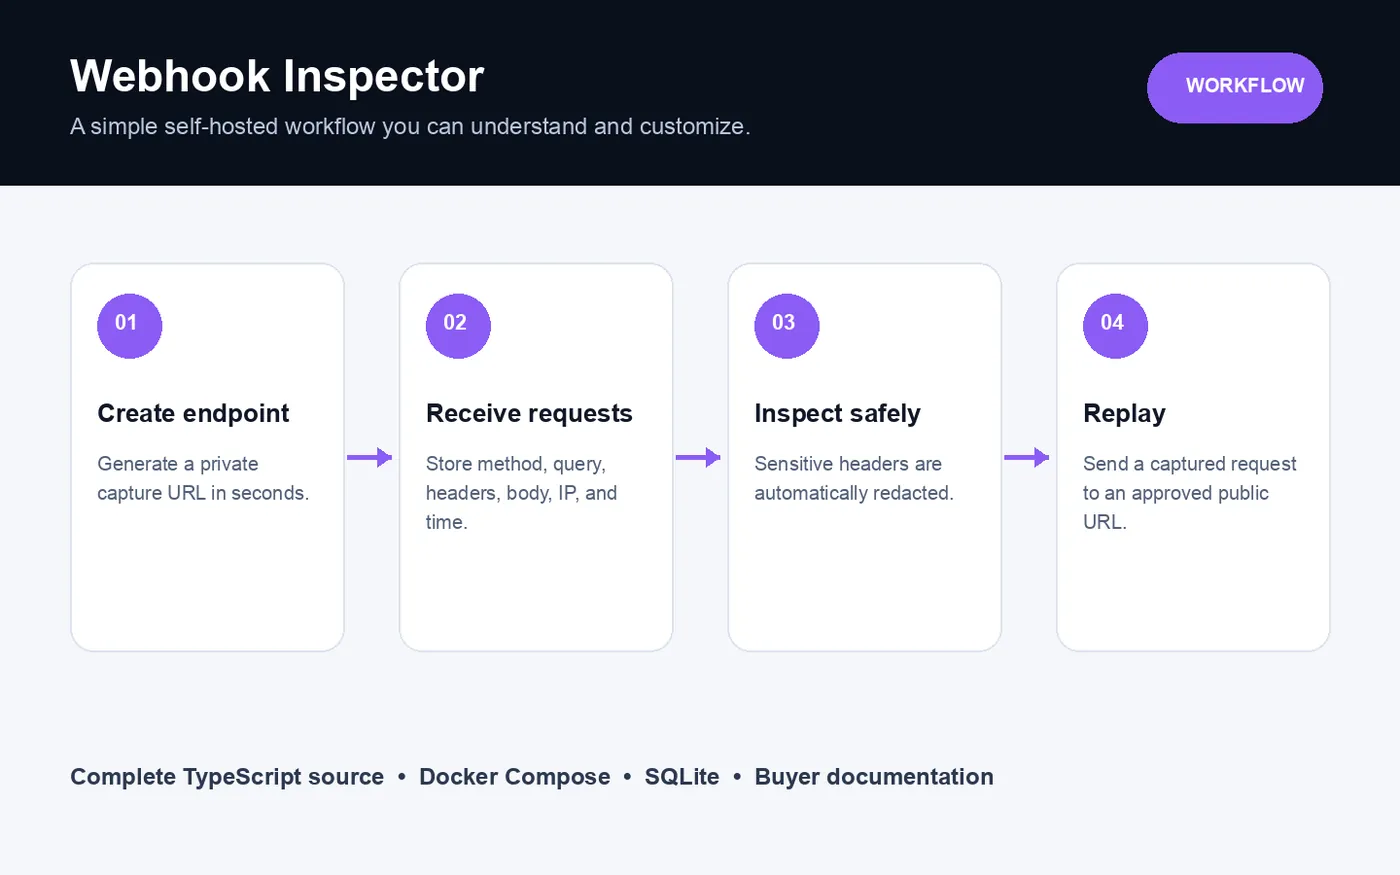
Tạo URL duy nhất cho từng tích hợp và trỏ nhà cung cấp bất kỳ vào đó.
Kiểm tra phương thức, đường dẫn, truy vấn, header, nội dung, IP nguồn và dấu thời gian.
Các header Authorization, Cookie và API-key được tự động ẩn đi.
Phát lại yêu cầu đã ghi đến URL công khai, với cơ chế bảo vệ SSRF chống lại các địa chỉ nội bộ.
Các tích hợp thường gặp sự cố tại điểm giao tiếp giữa hai hệ thống. Webhook Inspector cung cấp cho mỗi tích hợp một endpoint riêng tư, giúp bạn xem chính xác những gì nhà cung cấp đã gửi, so sánh các lần gửi và phát lại yêu cầu trong khi bạn sửa trình xử lý.
Toàn bộ mã nguồn TypeScript (Express, giao diện EJS, SQLite), tệp Docker Compose, bảng điều khiển admin được bảo vệ, ví dụ về biến môi trường và tài liệu hướng dẫn cài đặt.
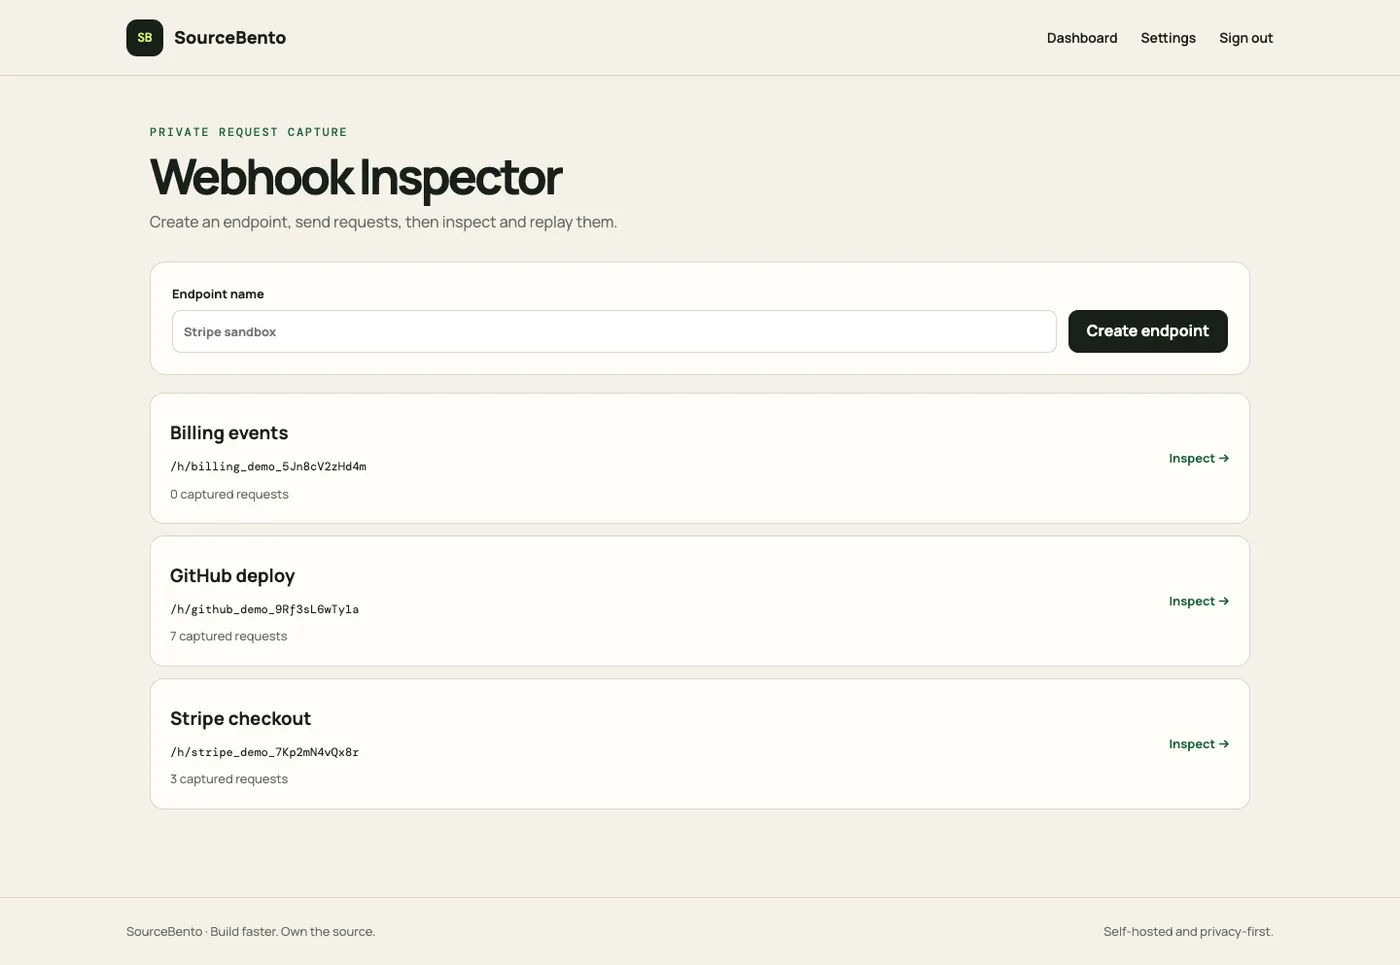
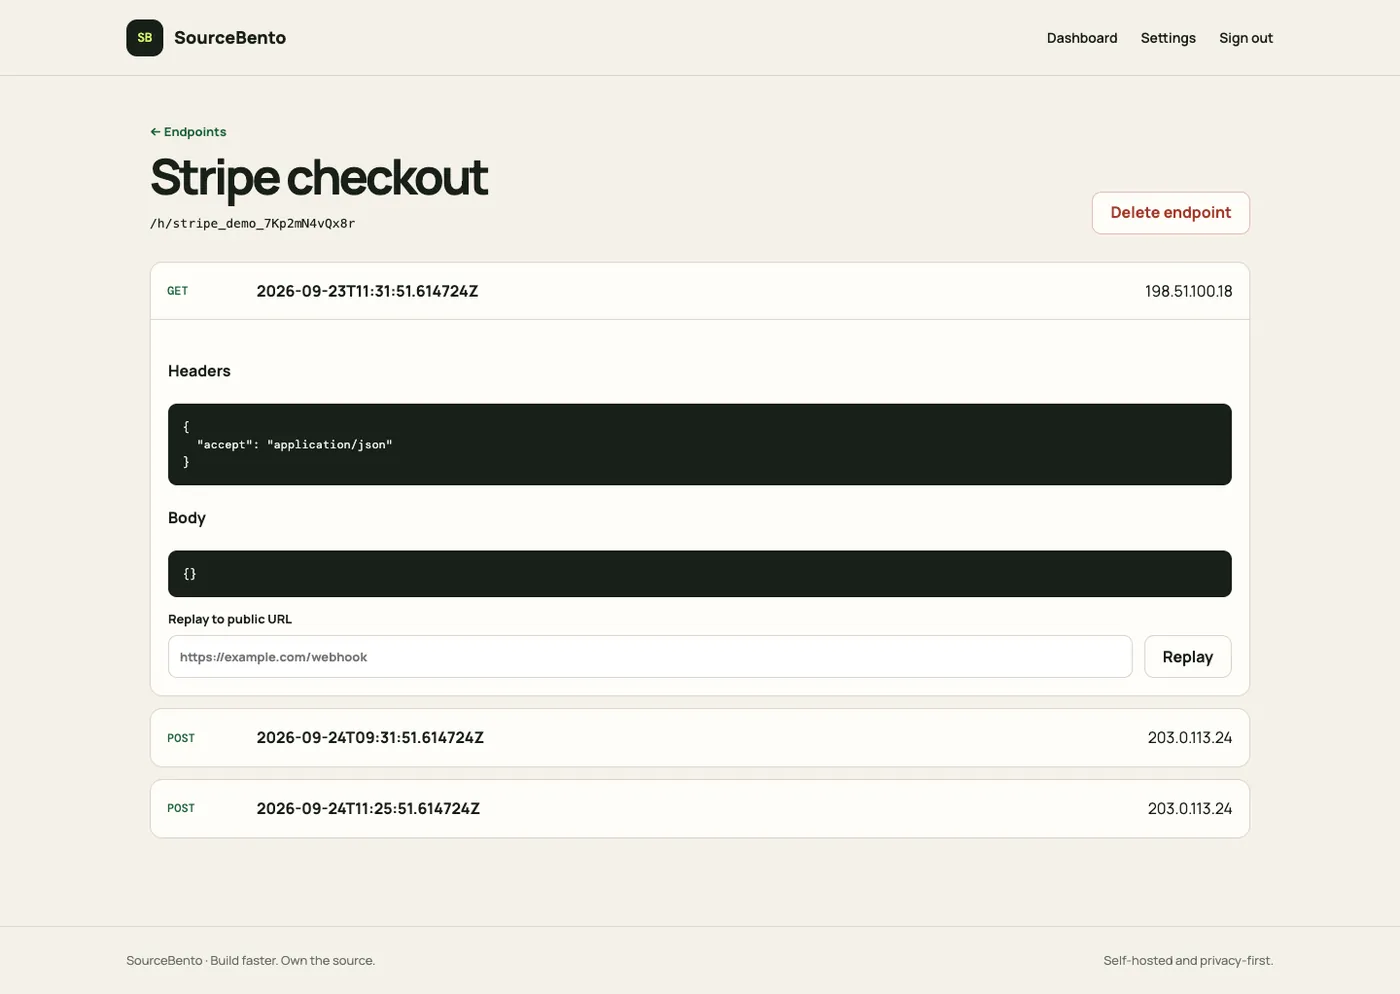
Chỉ có dữ liệu mẫu. Thao tác của bạn không ảnh hưởng người khác.
Còn thắc mắc? Gửi email cho sales@sourcebento.com.
Payload webhook thường chứa dữ liệu khách hàng và chữ ký số. Công cụ kiểm tra tự host giúp giữ chúng trong hạ tầng của bạn và cho phép bạn kiểm soát thời gian lưu trữ.
Không. Tính năng phát lại chỉ giới hạn ở các URL công khai và chặn các địa chỉ riêng tư cũng như địa chỉ loopback.
Docker Compose, hoặc Node.js 20+ trực tiếp. Dữ liệu được lưu trữ trong SQLite.
Một công cụ mới tự lưu trữ sử dụng các mô hình ngôn ngữ lớn để lọc kết quả tìm kiếm và thay đổi trang, chỉ gửi các cập nhật liên quan qua webhook bảo mật.
Một phân tích bảo mật về Levelrail tiết lộ rằng các nút phê duyệt trong chat phụ thuộc vào danh tính kênh, cho phép người yêu cầu tự phê duyệt các bản triển khai của chính họ nếu có quyền truy cập vào bí mật ký (signing secret).
Các đội nhóm nhỏ có thể đánh giá rủi ro từ vụ vi phạm của nhà cung cấp trong sáu mươi phút bằng cách phân công vai trò, trả lời sáu câu hỏi cốt lõi và phân loại mức độ phơi nhiễm.
Model Context Protocol kết nối các trợ lý AI với các công cụ hạ tầng. Các kỹ sư cần coi thông tin đăng nhập như chìa khóa valet, giới hạn quyền truy cập để ngăn chặn những thay đổi vô tình hoặc do tấn công độc hại.
Biết ngay khi các tác vụ lên lịch ngừng chạy.
Xem demoChia sẻ tệp tin được mã hóa với mật khẩu, thời hạn và giới hạn tải xuống.
Xem demoBiến bảng tính lộn xộn thành dữ liệu sạch, đã được xác thực.
Xem demoPhát hiện chứng chỉ và tên miền sắp hết hạn trước cả khách truy cập của bạn.
Xem demo